Passive Traffic Analysis
Seznam otevřených portů nestačí. Můj nástroj v Rustu k nim dohledá známé zranitelnosti a spojí je s tím, co se v síti opravdu děje.
- Rust
- TypeScript
- Nmap · Zeek · Suricata
- PostgreSQL
- CI / testy
- UX / UI
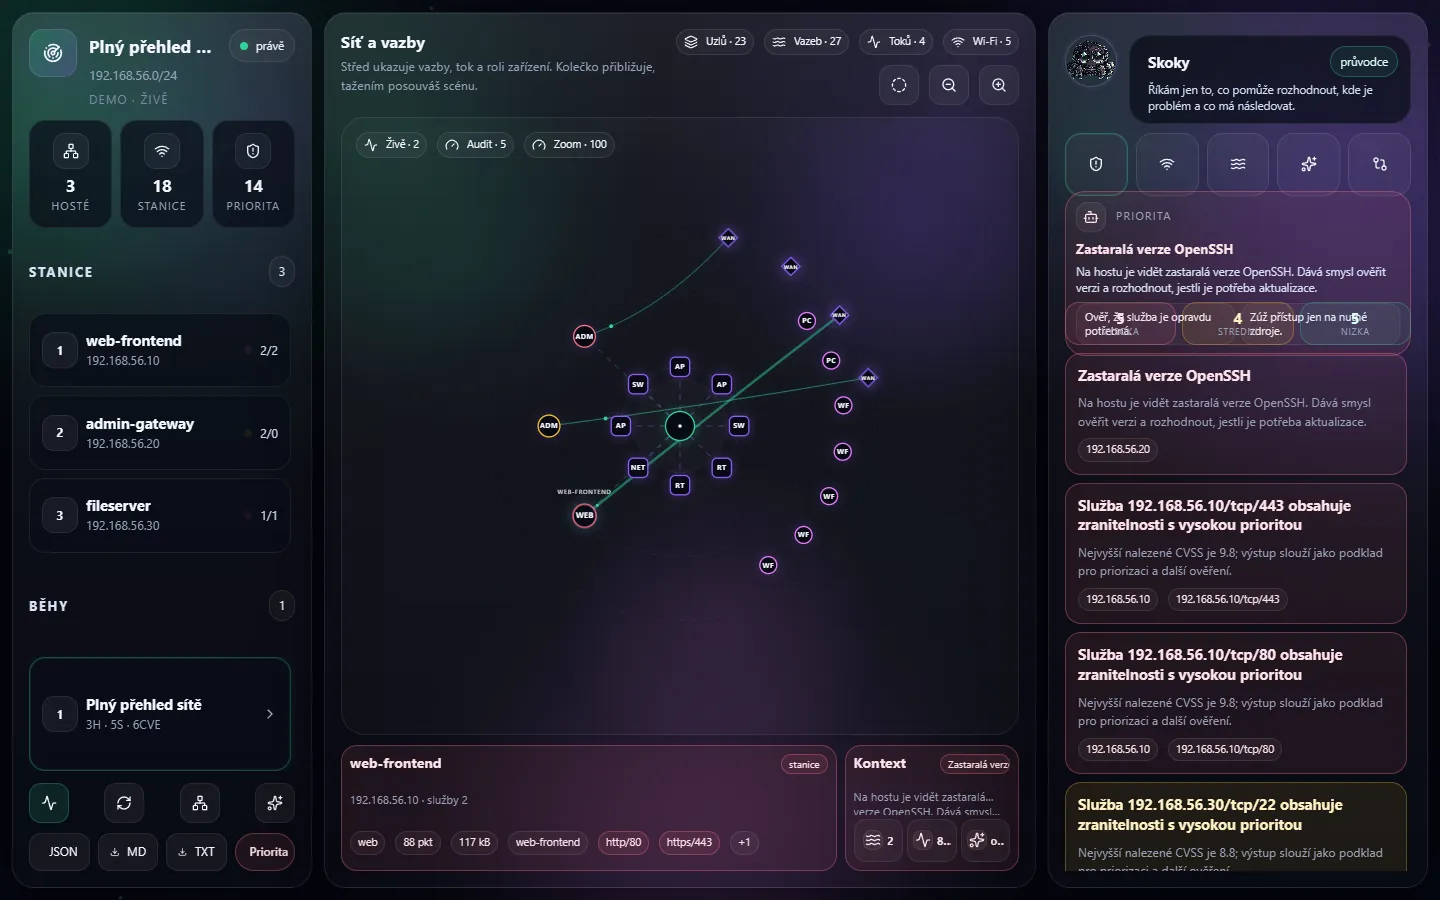
Bakalářskou práci na FIM UHK jsem psal o fingerprintingu služeb a pasivní analýze síťového provozu. Nástroj v Rustu nejdřív zjistí, jaké služby v síti běží, a přiřadí k nim identifikátory CPE a veřejné záznamy o zranitelnostech CVE a CVSS.
Potom načte události ze Suricaty a logy Zeeku, spojí je s konkrétními stroji a službami a seřadí nálezy podle priority. Výsledkem je zpráva s ověřovací stopou, kterou jde zpětně prověřit. Webové rozhraní v Axumu a TypeScriptu ukazuje výsledky na mapě sítě a vydanou verzi jsem ověřil i z balíčku staženého z GitHubu.
Napsat mi- Typ
- Bakalářská práce · bezpečnost
- Rok
- 2026
- Podívat se
- GitHub ↗
V číslech
- 27 000 řádků Rustu
- 60 testů
- obhájeno 2026
Co v tom je
Nic neproklouzne
Ve 242 testovacích scénářích nástroj zachytil všechno, co měl, s přesností 0,988.
Co opravit dřív
Spojí inventář sítě, databáze zranitelností (CVE, EPSS, KEV) a provoz ze Zeeku a Suricaty do pořadí, co opravit dřív.
Důkazy pro audit
Každá zpráva má otisk SHA-256, takže jde později doložit, že ji nikdo nezměnil.
Data zůstanou v síti
Detekce je deterministická. Volitelný lokální model jen vysvětluje nálezy a nic neposílá ven.
Máte podobný projekt? Napište mi, co potřebujete.kontakt@jirkapelikan.cz
Napsat mi